手動 BOVPN ゲートウェイを構成する
Branch Office VPN (BOVPN) ゲートウェイは、1 つまたは複数のトンネルの接続ポイントです。トンネルを作成するには、ローカル デバイスとリモート endpoint デバイスの両方でゲートウェイをセットアップする必要があります。これらのゲートウェイを構成するには、次の項目を指定します。
- 認証メソッド — 事前共有キーまたは IPSec Firebox Certificate。
BOVPN 認証の証明書の使用に関する詳細については、次を参照してください: Branch Office VPN (BOVPN) トンネル認証の証明書。 - IP アドレスまたはドメイン情報で指定された、ローカルおよびリモートのゲートウェイ endpoint の場所。
- Internet Key Exchange (IKE) ネゴシエーションのフェーズ 1 の設定。このフェーズでは、ネゴシエーション中に通過するデータを保護するために、セキュリティ アソシエーション、またはゲートウェイ endpoint で通信に使用されるプロトコルおよび設定が定義されます。
IPv6 BOVPN
Fireware v12.4 以降では 2 つの IPv6 ゲートウェイの間で BOVPN を構成できます。IPv4 トンネルは不要です。
ゲートウェイを構成する前に、ゲートウェイが使用する外部インターフェイス用に IPv6 を有効化する必要があります。そのインターフェイスで IPv6 を有効化する際には、静的 IPv6 アドレスを構成するか、DHCPv6 クライアント オプションを選択する必要があります。詳細については、外部インターフェイスに IPv6 を構成する を参照してください。
ゲートウェイを追加する際には アドレス ファミリー を指定する必要があります。オプションは IPv4 アドレス か IPv6 アドレス です。ゲートウェイとトンネル設定では、指定する IP アドレスは同じファミリーからのものである必要があります。たとえば、IPv6 アドレス ファミリーを指定した場合は、ゲートウェイとトンネル設定で IPv6 アドレスしか指定することができません。
以下のオプションは IPv6 BOVPN に対してはサポートされていません:
- マルチキャスト
- モデムへのフェールオーバー
- NAT と方向
- ブロードキャストルーティング
- ドメインを解決する 設定
ゲートウェイを追加する
各 BOVPN endpoint にゲートウェイを構成します。

- VPN > Branch Office VPN の順に選択します。
Branch Office VPN 構成 ページが表示されます。
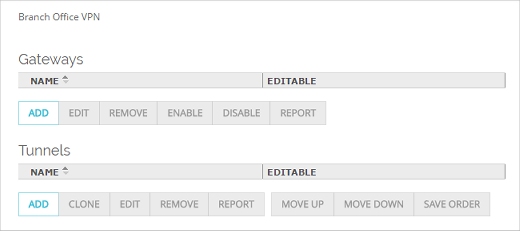
- ゲートウェイを追加するには、ゲートウェイ セクションで、追加 をクリックします。
ゲートウェイの設定 ページが表示されます。
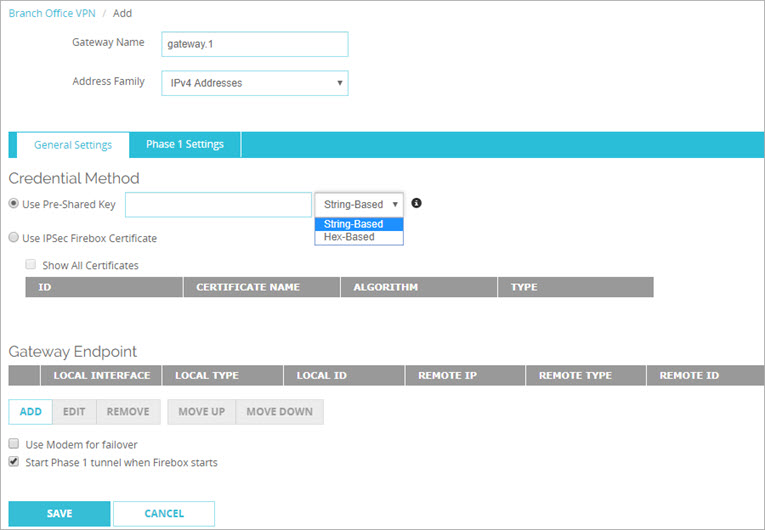
- ゲートウェイ名 テキスト ボックスに、この Firebox のゲートウェイを識別する名前を入力します。
- (Fireware v12.4 以降) アドレス ファミリー ドロップダウン リストから IPv4 アドレス または IPv6 アドレス を選択します。
- 事前共有キーの使用 または IPSec Firebox Certificate の使用 のいずれかを選択して、このトンネルの認証方法を特定します。
事前共有キーを使用
(Fireware v12.5.4 以降) 文字列ベース または 六角ベース を選択します。既定の設定は 文字列ベース です。六角ベースのキーについては、 次を参照してください: 六角ベースの事前共有キー。
共有キーを入力するか、貼り付けます。リモート デバイスでも同じ共有キーを使用する必要があります。文字列を用いた事前共有キーには、標準 ASCII 文字のみを使用する必要があります。長さは最大 79 文字です。16 進数の事前共有キーには任意の組み合わせまたは数の 16 進数の文字が含まれます。
IPSec Firebox Certificate を使用する
Firebox の現在の証明書が証明書リストに表示されます。これには、IP セキュリティ IKE 中間体 拡張キー使用法 (EKU) 識別子 (OID 1.3.6.1.5.5.8.2.2) が含まれています。EKU 識別子を含まない証明書を選択することもできます。
EKU 識別子を含まない利用可能な証明書のリストを表示するには、すべての証明書を表示 チェックボックスを選択します。
(Fireware v12.6.2 以降) 認証用の証明書を選択する際に、ゲートウェイ endpoint設定で VPN ピア検証用の CA 証明書を指定することができます。
詳細については、Branch Office VPN (BOVPN) トンネル認証の証明書 を参照してください。
ゲートウェイ endpoint を定義することができます。詳細については、BOVPN Gateway のゲートウェイ Endpoint を定義する を参照してください。
- VPN > Branch Office ゲートウェイ の順に選択します。
ゲートウェイ ダイアログ ボックスが表示されます。
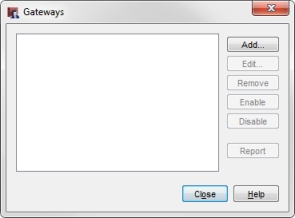
- ゲートウェイを追加するには、追加 をクリックします。
新しいゲートウェイ ダイアログ ボックスが表示されます。
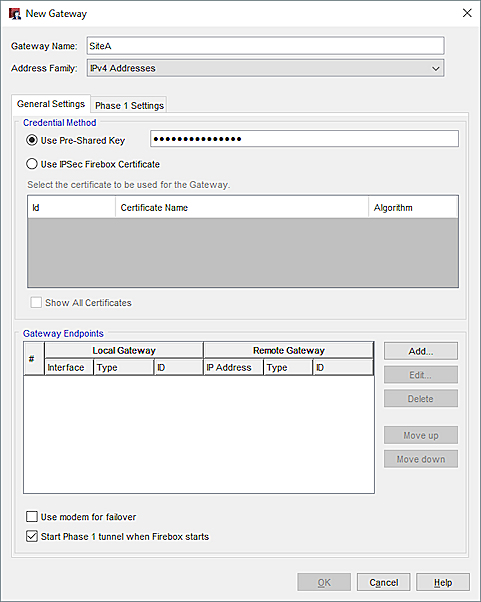
- ゲートウェイ名 テキスト ボックスに、この Firebox のゲートウェイを識別する名前を入力します。
- (Fireware v12.4 以降) アドレス ファミリー ドロップダウン リストから IPv4 アドレス または IPv6 アドレス を選択します。
- 新しいゲートウェイ ダイアログ ボックスで、事前共有キーの使用 または IPSec Firebox Certificateの使用 のいずれかを選択して、このトンネルの認証方法を特定します。
事前共有キーを使用
(Fireware v12.5.4 以降) 文字列ベース または 六角ベース を選択します。既定の設定は 文字列ベース です。六角ベースのキーについては、 次を参照してください: 六角ベースの事前共有キー。
共有キーを入力するか、貼り付けます。リモート デバイスでも同じ共有キーを使用する必要があります。文字列を用いた事前共有キーには、標準 ASCII 文字のみを使用する必要があります。長さは最大 79 文字です。16 進数の事前共有キーには任意の組み合わせまたは数の 16 進数の文字が含まれます。
IPSec Firebox Certificate を使用する
Firebox の現在の証明書が証明書リストに表示されます。これには、IP セキュリティ IKE 中間体 拡張キー使用法 (EKU) 識別子 (OID 1.3.6.1.5.5.8.2.2) が含まれています。EKU 識別子を含まない証明書を選択することもできます。
EKU 識別子を含まない利用可能な証明書のリストを表示するには、すべての証明書を表示 チェックボックスを選択します。
(Fireware v12.6.2 以降) 認証用の証明書を選択する際に、ゲートウェイ endpoint設定で VPN ピア検証用の CA 証明書を指定することができます。
詳細については、Branch Office VPN (BOVPN) トンネル認証の証明書 を参照してください。
ゲートウェイ endpoint を定義して、フェーズ 1 の設定を構成することができるようになりました。詳細については、次を参照してください:
BOVPN ゲートウェイ構成レポートを実行する
ゲートウェイを追加したら、レポートを実行して、ゲートウェイのすべての設定の概要を表示することができます。VPN のトラブルシューティングが必要な際に、このレポートが役立ちます。また、このレポートを利用すると、構成設定をリモート VPN endpoint デバイスの設定と簡単に比較することができます。
Fireware Web UIまたは Policy Managerから、レポートを実行するには、以下の手順を実行します:
- ゲートウェイ ダイアログ ボックスで、構成されたゲートウェイを選択します。
- レポート をクリックします。
- このゲートウェイを使用するトンネルの詳細を追加するには、トンネルの詳細を表示する チェックボックスを選択します。
このレポートの詳細については、次を参照してください:BOVPN 構成レポートを使用する。