サードパーティ製 Endpoint への VPN の仮想インターフェイス IP アドレス
IPSec 経由で GER をサポートするサードパーティ ゲートウェイ
IPSec 上で GRE をサポートするサードパーティ製 VPN endpoint と Firebox の間に BOVPN 仮想インターフェイスを構成することができます。サードパーティ製 endpoint は、IPSec トンネル経由で GRE トラフィックを通過させるのではなく、GRE トンネルを終端するように設定されている必要があります。
このタイプの BOVPN 仮想インターフェイスを構成するには、リモート Endpoint タイプ を Firebox に設定します。
GRE を用いないクラウド VPN またはサードパーティ ゲートウェイ
GRE を使用せずに、サードパーティ製 VPN endpoint と Firebox の間に BOVPN 仮想インターフェイスを構成することができます。Fireware では、Microsoft Azure などのワイルドカード トラフィック セレクタをサポートしているクラウドベースの endpoint への接続がサポートされています。
このタイプの BOVPN 仮想インターフェイスを構成する場合は、リモート Endpoint タイプ を クラウドまたはサードパーティ ゲートウェイ に設定します。
どちらのタイプの BOVPN 仮想インターフェイスにも、同じ方法で仮想インターフェイスの IP アドレスを構成します。
Fireware v12.4 以降では、IPv6 アドレス を ゲートウェイ アドレス ファミリ として指定した場合、IPv6 仮想インターフェイス IP アドレスを指定する必要があります。
静的ルーティング
Firebox とサードパーティ製デバイスの間に BOVPN 仮想インターフェイスの静的ルートを作成する場合:
- GRE を使用する IPSec トンネルを作成する場合は、Firebox endpoint タイプを選択します。
- GRE を 使用しない IPSec トンネルを作成する場合は、クラウドまたはサードパーティ ゲートウェイ Endpoint を選択します。
構成例については、Microsoft Azure への静的ルーティングの BOVPN 仮想インターフェイス、Amazon Web Services (AWS) への静的ルーティングの BOVPN 仮想インターフェイス および Fireware 統合ガイド を参照してください。
動的ルート
サードパーティ製 VPN endpoint への動的ルートの BOVPN 仮想インターフェイスを使用するには、2 つの Firebox 間の動的ルートとは異なる方法で仮想インターフェイスの IP アドレスを構成する必要があります。構成例については、次を参照してください:
- Cisco への動的ルートの BOVPN 仮想インターフェイス
- Microsoft Azure への動的ルートの BOVPN 仮想インターフェイス
- Amazon Web Services (AWS) への動的ルートの BOVPN 仮想インターフェイス
サードパーティ製デバイスへの BOVPN 仮想インターフェイスの場合は、ローカル IP アドレスとサブネット マスクを指定します:
- ローカル IP アドレス — トンネルのローカル エンドに使用する IP アドレス。これは、サードパーティ製 VPN endpoint でこの VPN に構成されたローカル IP アドレスと同じサブネット上にある必要があります。
- ピア IP アドレスまたはネットマスク — ローカル IP アドレスのサブネット マスク。これは、サードパーティ製 VPN endpoint でこの VPN に構成されたネットマスクと同じである必要があります。Microsoft Azure ネットワークへの動的ルートでは、ネットマスクではなく、Azure 仮想インターフェイスの IP アドレスを指定します。Azure 仮想インターフェイスの IP アドレスは Azure により定義されています。
指定したアドレスが他のデバイスと競合しないように、ローカル IP アドレスとネットマスクは、ローカル ネットワークまたは VPN 経由で接続されたリモート ネットワーで使用されていないプライベート ネットワーク IP アドレス範囲内から選択することをお勧めします。
FireCluster で BOVPN 仮想インターフェイスを有効にする場合は、ローカル IP アドレスがクラスタ インターフェイス IP アドレスまたはクラスタ管理 IP アドレスと競合しないように注意してください。WatchGuard BOVPN 仮想インターフェイスでは、BGP と OSPF がサポートされています。しかし、Microsoft Azure と Amazon AWS への OSPF による動的ルートは現在サポートされていません。
最大転送ユニット (MTU):
Fireware v12.5 以降では、BOVPN 仮想インターフェイスに最大伝送ユニット (MTU) を指定することができます。Firebox がカスタム MTU 値を必要とするサードパーティ製 VPN endpoint に接続する必要がある場合にこれを行う必要がある場合があります。例えば、Microsoft Azure VPN ゲートウェイには 1400 の MTU が必要です。サードパーティの endpoint にカスタム MTU 値が必要かどうかを判断するには、サードパーティのベンダーから提供されたドキュメントを参照してください。
MTU の設定の詳細については、次を参照してください:BOVPN 仮想インターフェイスについて。
割り当てられた仮想 IP アドレス

- BOVPN 仮想インターフェイスを追加または編集します。
詳細については、BOVPN 仮想インターフェイスを構成する を参照してください。 - VPN ルート タブを選択します。
- インターフェイス セクションで、仮想インターフェイスの IP アドレスを割り当てる チェックボックスを選択します。
- ローカル IP アドレス テキスト ボックスに、トンネルのローカル エンドの IP アドレスを入力します。このアドレスは、サードパーティ endpoint でこの VPN トンネルに構成されている IP アドレスと同じサブネット上にある必要があります。
- ピア IP アドレスまたはネットマスク テキスト ボックスに、ネットマスクを入力します。
ネットマスクは、サードパーティ製 VPN endpoint でこの VPN トンネルに構成されたネットマスクと同じである必要があります。
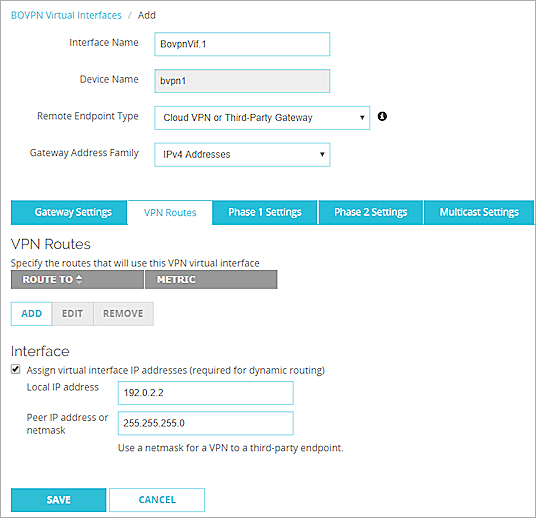
- BOVPN 仮想インターフェイスを追加または編集します。
詳細については、BOVPN 仮想インターフェイスを構成する を参照してください。 - VPN ルート タブを選択します。
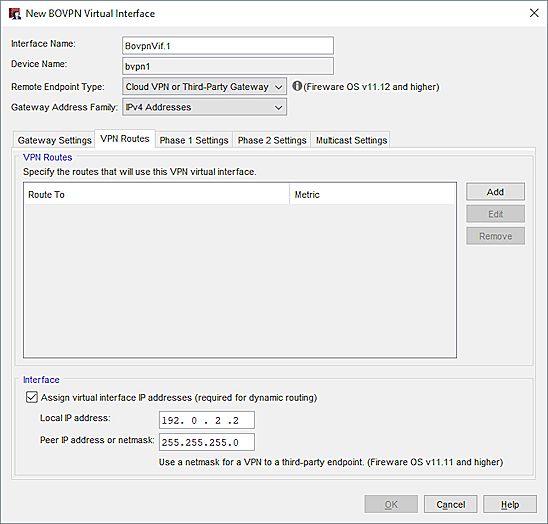
- インターフェイス セクションで、仮想インターフェイスの IP アドレスを割り当てる チェックボックスを選択します。
- ローカル IP アドレス テキスト ボックスに、トンネルのローカル エンドの IP アドレスを入力します。
このアドレスは、サードパーティ endpoint でこの VPN トンネルに構成されている IP アドレスと同じサブネット上にある必要があります。 - ピア IP アドレスまたはネットマスク テキスト ボックスに、ネットマスクを入力します。
ネットマスクは、サードパーティ製 VPN endpoint でこの VPN トンネルに構成されたネットマスクと同じである必要があります。
BOVPN 仮想インターフェイス経由で動的ルートを構成する場合は、動的ルート構成のデバイス名ではなく、仮想インターフェイスのネットワーク IP アドレスを使用します。たとえば、BOVPN 仮想インターフェイスのローカル IP アドレスが 10.10.11.0 で、ネットマスクが 255.255.255.0 の場合は、動的ルート構成に 10.10.11.0/24 アドレスを指定します。